この記事のポイント
- 国内のランサムウェア被害は2026年上半期に123件となり、半期として過去最多を記録しました
- 9月下旬からの約10日間で10件を超える被害公表があり、10月には政府機関が相次いで注意喚起を出しています
- 背景には、AIによる「日本語の壁」の崩壊、攻撃ツール作成の容易化、侵入後の作業の自動化があります
- 代表的な3つの手口を、具体的な場面とともに図解しています
- 「小さい会社だから狙われない」という前提は、もはや成り立ちません
2026年9月下旬から10月にかけて、国内では企業・団体による不正アクセスや情報漏えいの公表が相次ぎました。本記事では、情報セキュリティの基本を押さえたうえで、最新のデータと事例から現状を整理し、AIが攻撃をどのように変えたのか、企業が何に備えるべきかを解説します。
1. まず押さえたい、情報セキュリティの基本
情報セキュリティとは、次の3つを守ることを指します。
- 機密性:許可された人だけが情報を見られること
- 完全性:情報が正しく、書き換えられていないこと
- 可用性:必要なときにシステムを使えること
情報漏えいは機密性、改ざんは完全性、システム停止は可用性が損なわれた状態です。近年のランサムウェア攻撃は、データを盗んだうえで暗号化して業務を止めるため、3つすべてを同時に損ないます。
また、セキュリティ上のリスクは「脅威(攻撃や事故)」と「脆弱性(自社の弱点)」が重なったときに現実のものになります。脅威そのものを無くすことはできないため、対策の基本は自社の弱点を減らし、被害を小さく抑えることです。
後ほど詳しく見るとおり、AIの普及によってこの「脅威」の量と速度が大きく増しています。脅威が増えれば、同じ弱点でも突かれる確率は高まります。これが、いま対策を見直すべき根本的な理由です。
2. データで見る現状
被害は過去最多の水準に
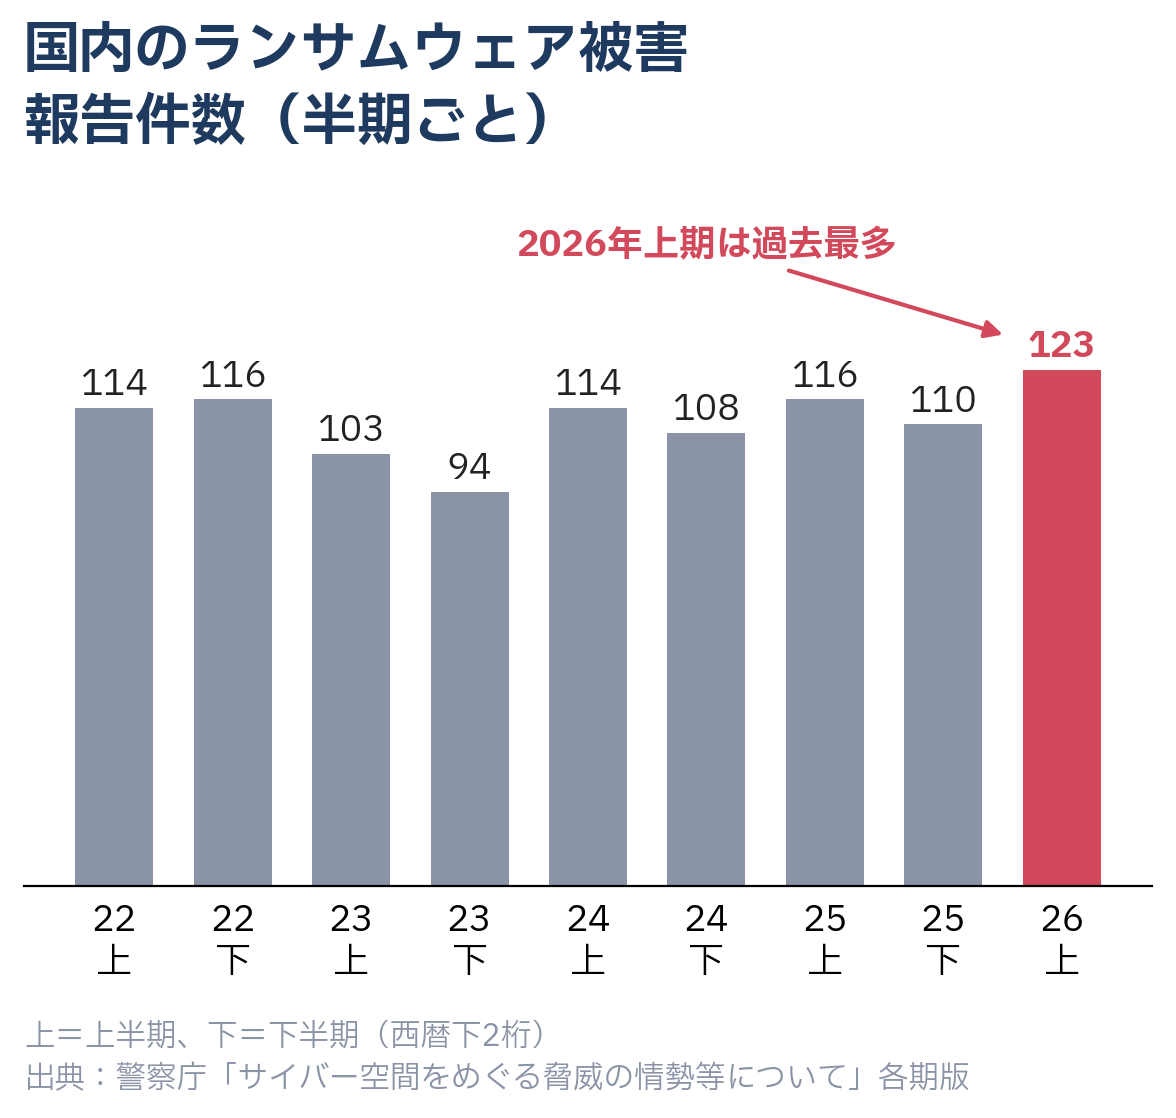
警察庁の統計によると、国内のランサムウェア被害は2022年以降、半期あたり100件前後の高い水準で推移してきました。2026年上半期は123件となり、統計開始以来、半期として最多を更新しています。
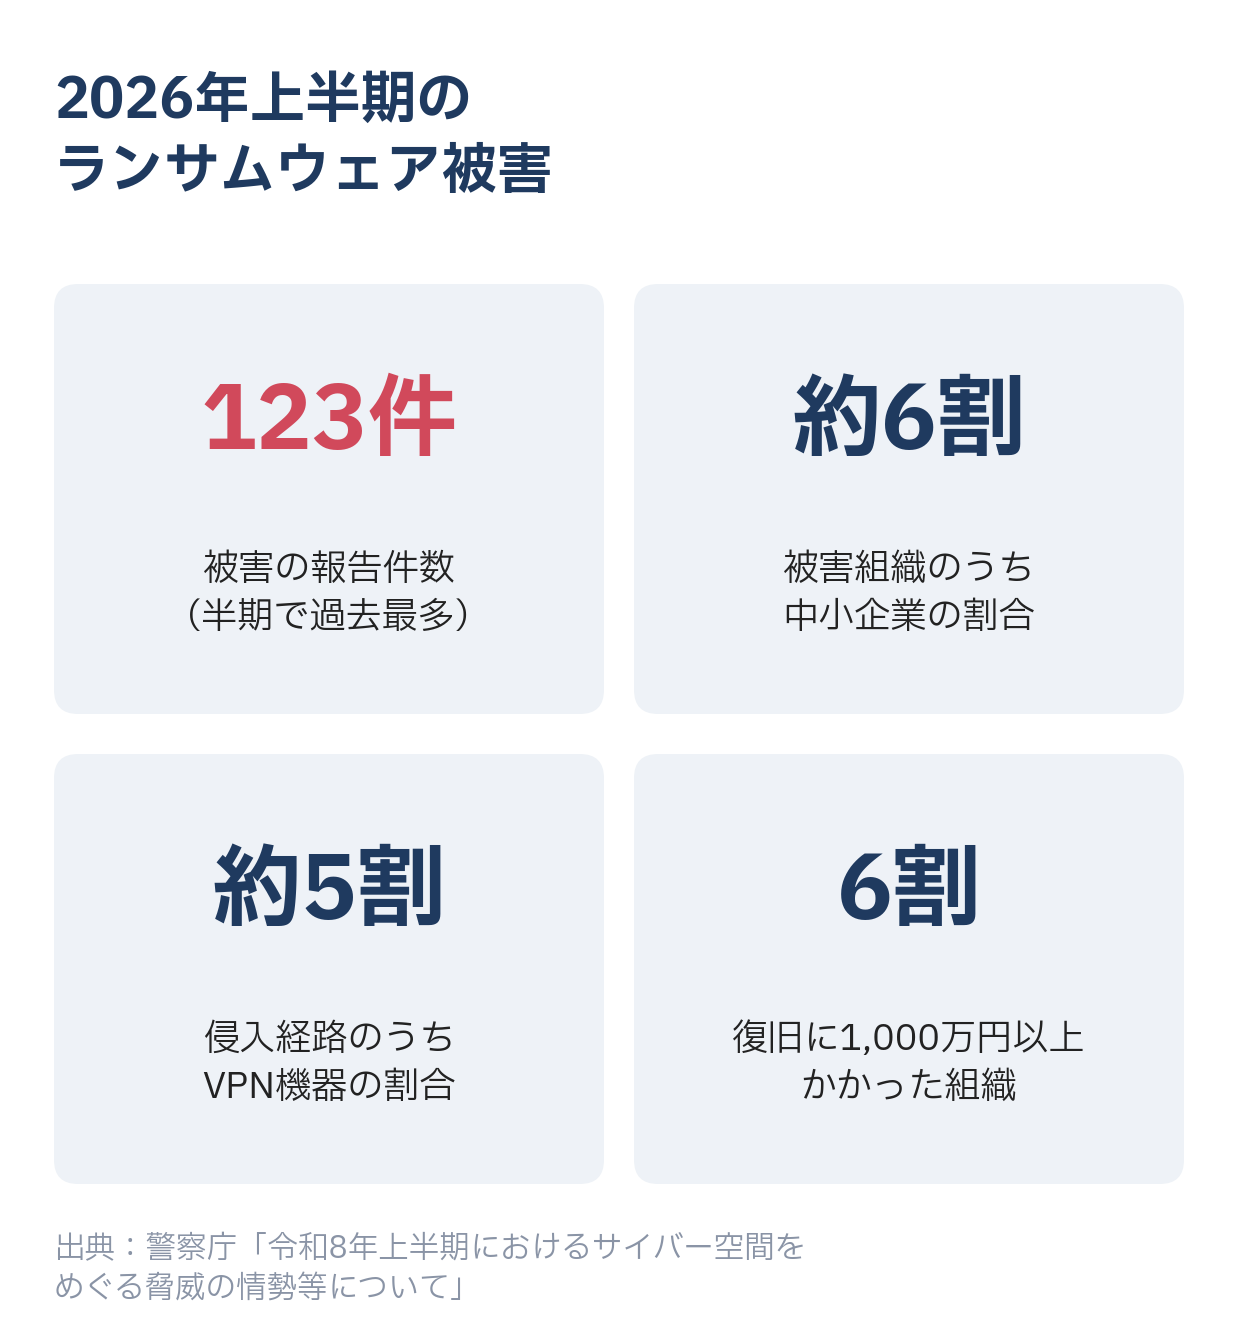
被害組織の約6割は中小企業です。侵入経路の約5割はVPN機器(社外から社内ネットワークに接続するための装置)で、調査・復旧に1,000万円以上かかった組織が6割にのぼります。
弱点が放置されている現実
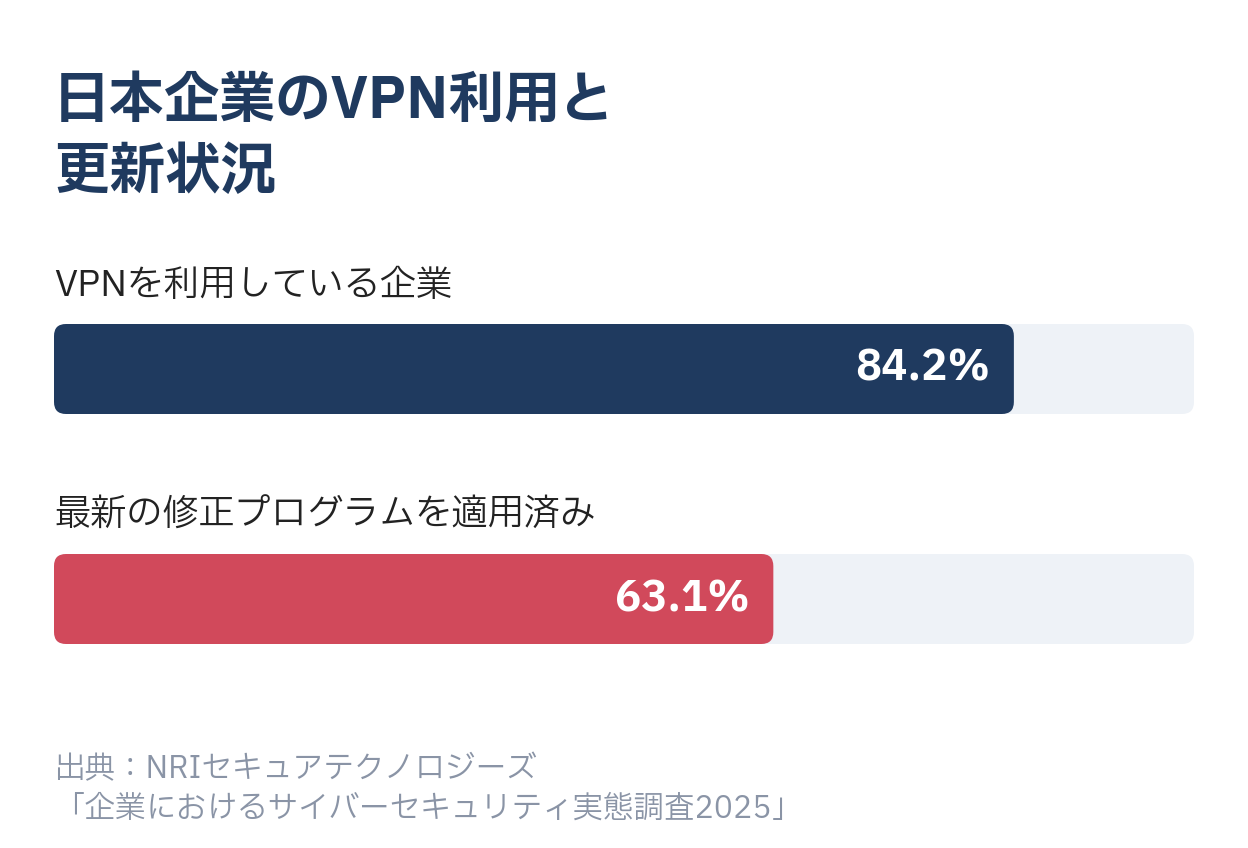
NRIセキュアテクノロジーズが日・米・豪の企業2,282社を対象に実施した調査では、日本企業のVPN利用率は84.2%でした。一方、最新の修正プログラムを適用し終えている企業は63.1%にとどまります。主要な侵入口であるVPN機器の弱点が、4割近くの企業で放置されている恐れがあります。
国内外の調査が示すこと
そのほかの調査からも、同じ傾向が読み取れます。
- IPA(情報処理推進機構)の中小企業4,191社への調査では、サイバー被害を受けた企業の約7割で取引先にも影響が及んでいました。自社の被害が取引先へ連鎖する「サイバードミノ」と呼ばれる現象です。
- IPAの「情報セキュリティ10大脅威 2026」では、1位のランサム攻撃、2位の委託先を狙った攻撃に続き、「AIの利用をめぐるサイバーリスク」が初選出で3位に入りました。
- IBMの「データ侵害のコストに関する調査」2026年版では、悪意ある侵害の4件に1件でAIが使われていたと報告されています。
3. この1カ月で何が起きているのか
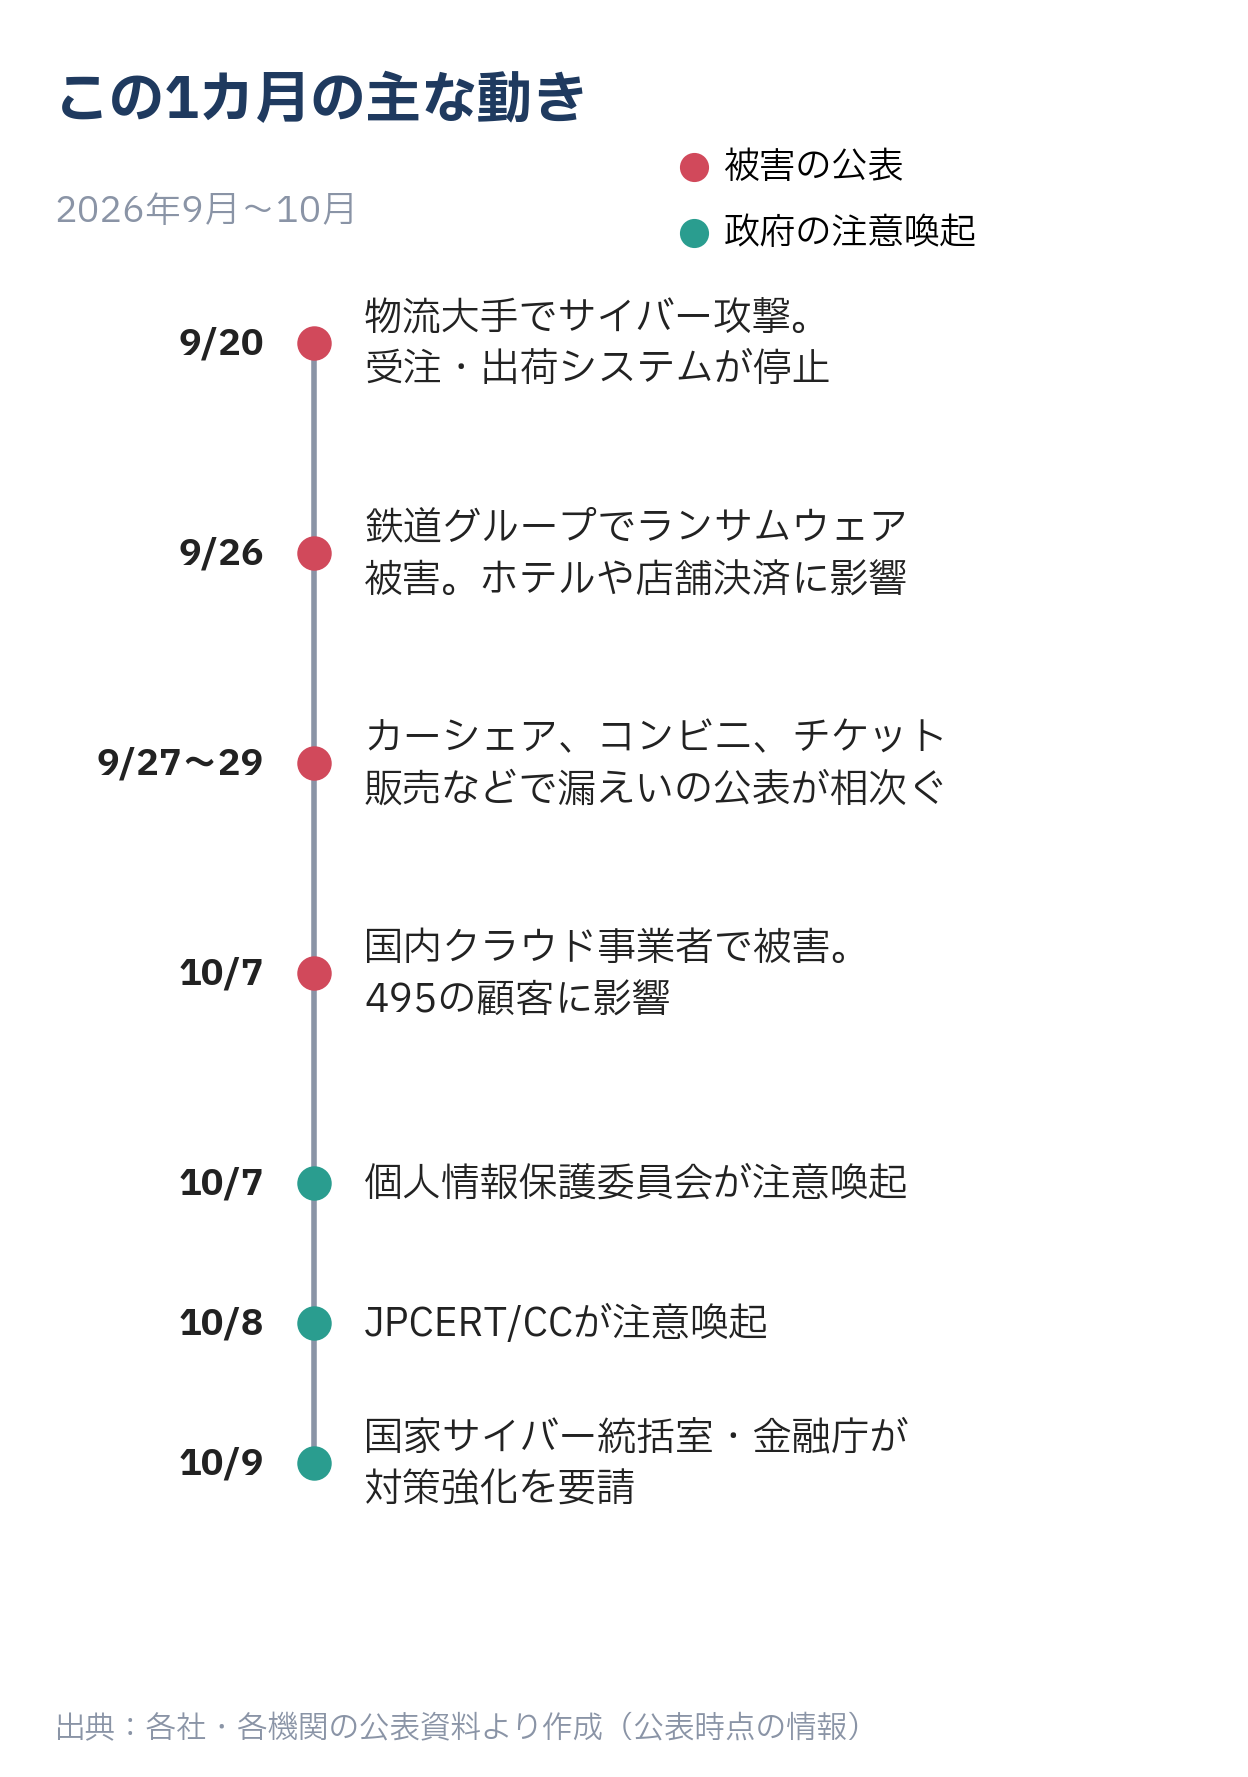
IT専門メディアの集計によると、2026年9月20日から29日までのわずか10日間で、10件を超えるインシデントが公表・報道されました。運転免許証画像を含む最大約660万件の会員情報が流出した可能性のあるカーシェアサービスや、ランサムウェア被害でホテルや店舗の決済が止まった鉄道グループなど、業種も規模もさまざまです。10月に入ってからは、国内クラウド事業者もランサムウェアの被害を受けました。
これを受けて、10月7日から9日にかけて、個人情報保護委員会、JPCERTコーディネーションセンター(JPCERT/CC)、国家サイバー統括室、金融庁が相次いで注意喚起を発表しています。政府機関がこれほど短期間に連続して警戒を呼びかけるのは、異例の事態です。
JPCERT/CCは、今回の被害の手口として、既知の弱点を狙った探索や、API(システム同士がデータをやり取りする窓口)の悪用などを挙げています。注目すべきは、一般向けのアプリだけでなく、社内向けの管理システムや分析ツールといった、もともと外部からのアクセスを想定していないシステムも被害に遭っている点です。
4. なぜ攻撃は急増しているのか ― AIとの関係
はじめにお断りしておくと、今回の一連の被害について、公的機関は現時点で原因をAIと特定していません。手口は事案ごとに異なり、複数の要因が重なっていると考えられます。
ただし、ここ1〜2年で攻撃を取り巻く環境が構造的に変わったことは、各種のデータや報告から明らかです。その変化の中心にあるのがAIです。
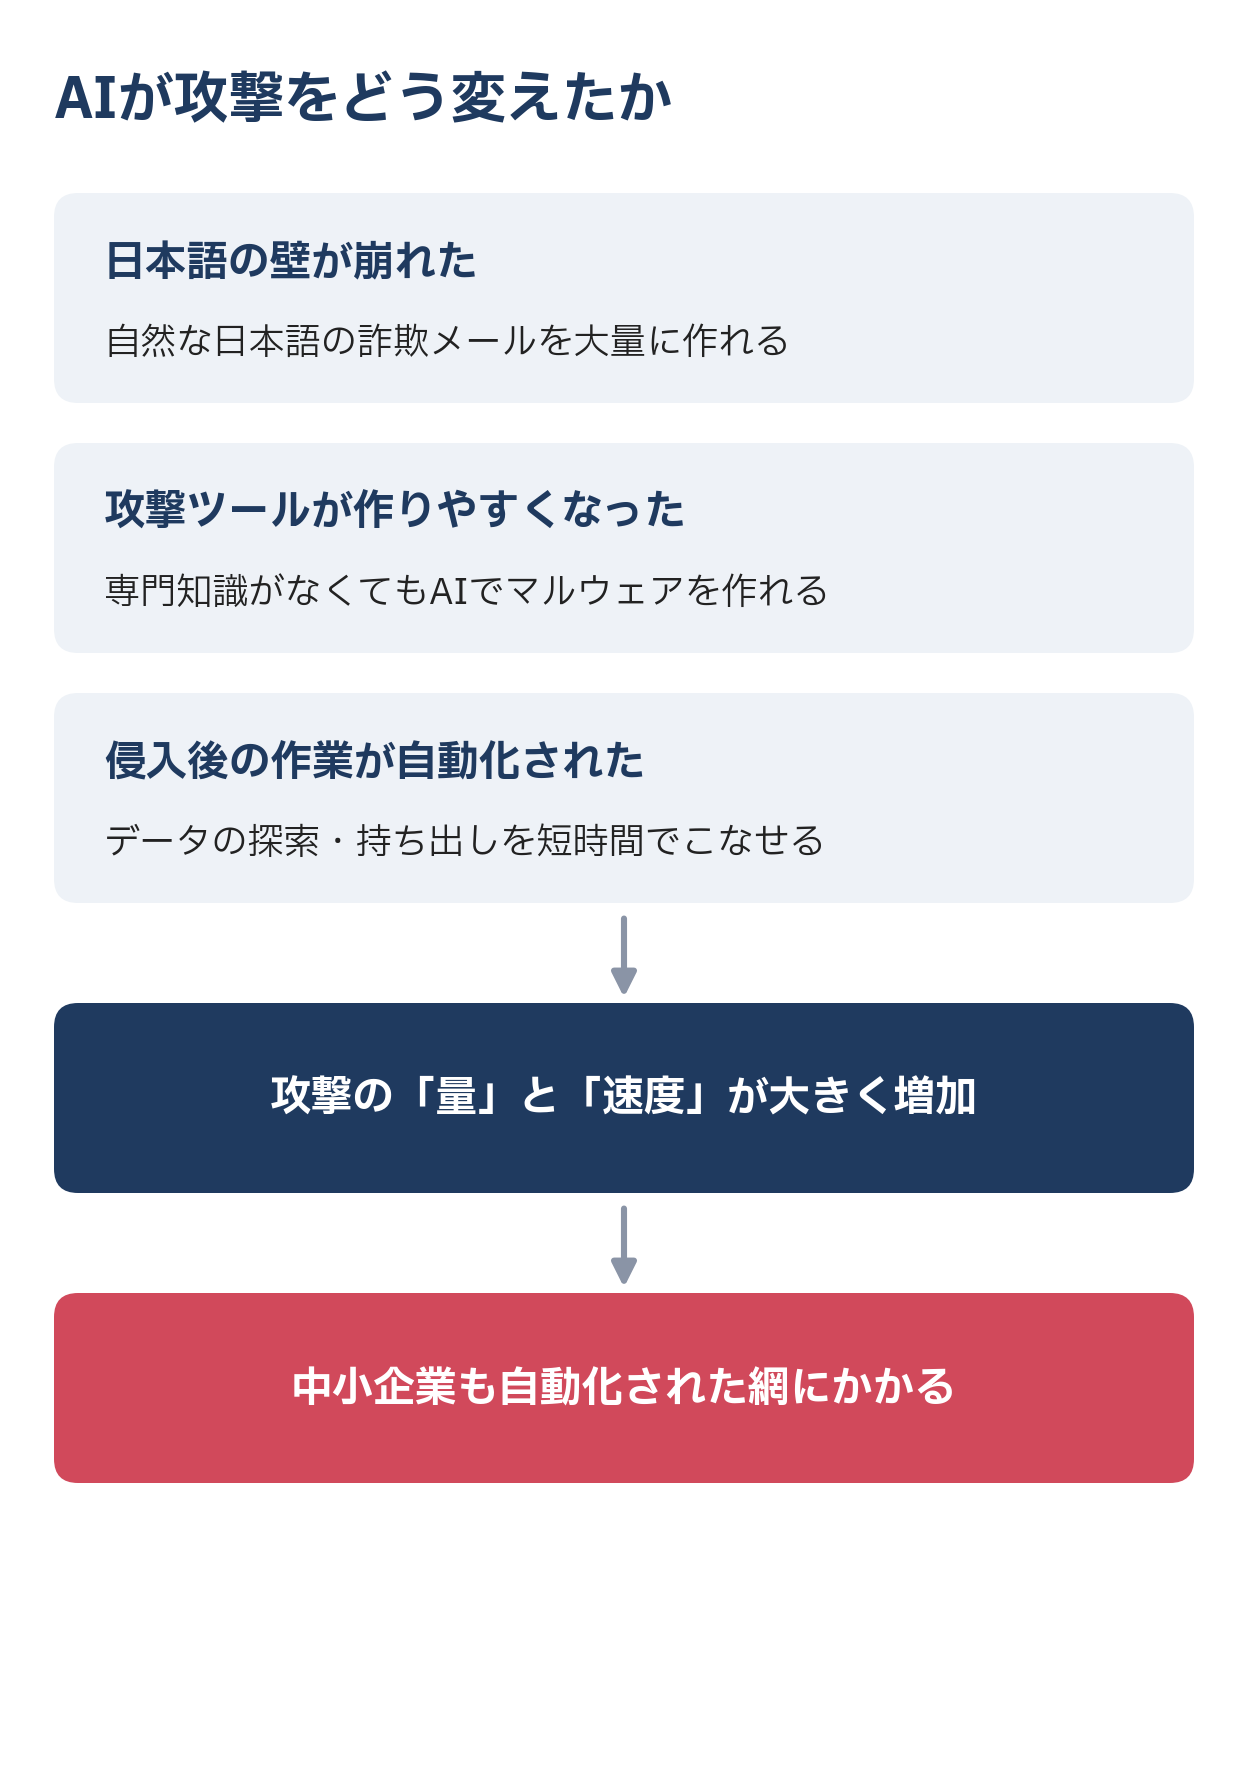
変化1:「日本語の壁」が崩れた
これまで日本は、言語の壁によって海外の攻撃者からある程度守られてきました。不自然な日本語のメールは、それだけで怪しいと判断できたからです。
生成AIの登場で、この前提が崩れました。業界用語や社内の言い回しまで再現した、自然な日本語の詐欺メールを大量に作れるようになったのです。
警察庁によると、2026年上半期のフィッシング報告は約73万件にのぼります。経営者になりすまして社員に送金させる「ニセ社長詐欺」は、半年間で127件、被害額は約39億円に達しました。「日本語がおかしいから見破れる」という見分け方は、もう通用しないと考えるべきです。
変化2:攻撃ツールが作りやすくなった
かつてマルウェアの開発には、高度な専門知識と時間が必要でした。今では、AIにプログラムを書かせることで、知識の乏しい者でも攻撃ツールを作れるようになりつつあります。
2026年6月には、生成AIで作ったプログラムを組み合わせてランサムウェアを作成したとして、19歳の会社員が逮捕されています。攻撃者の裾野が、確実に広がっています。
変化3:侵入後の作業が自動化された
最も大きな変化は、侵入した後の作業です。
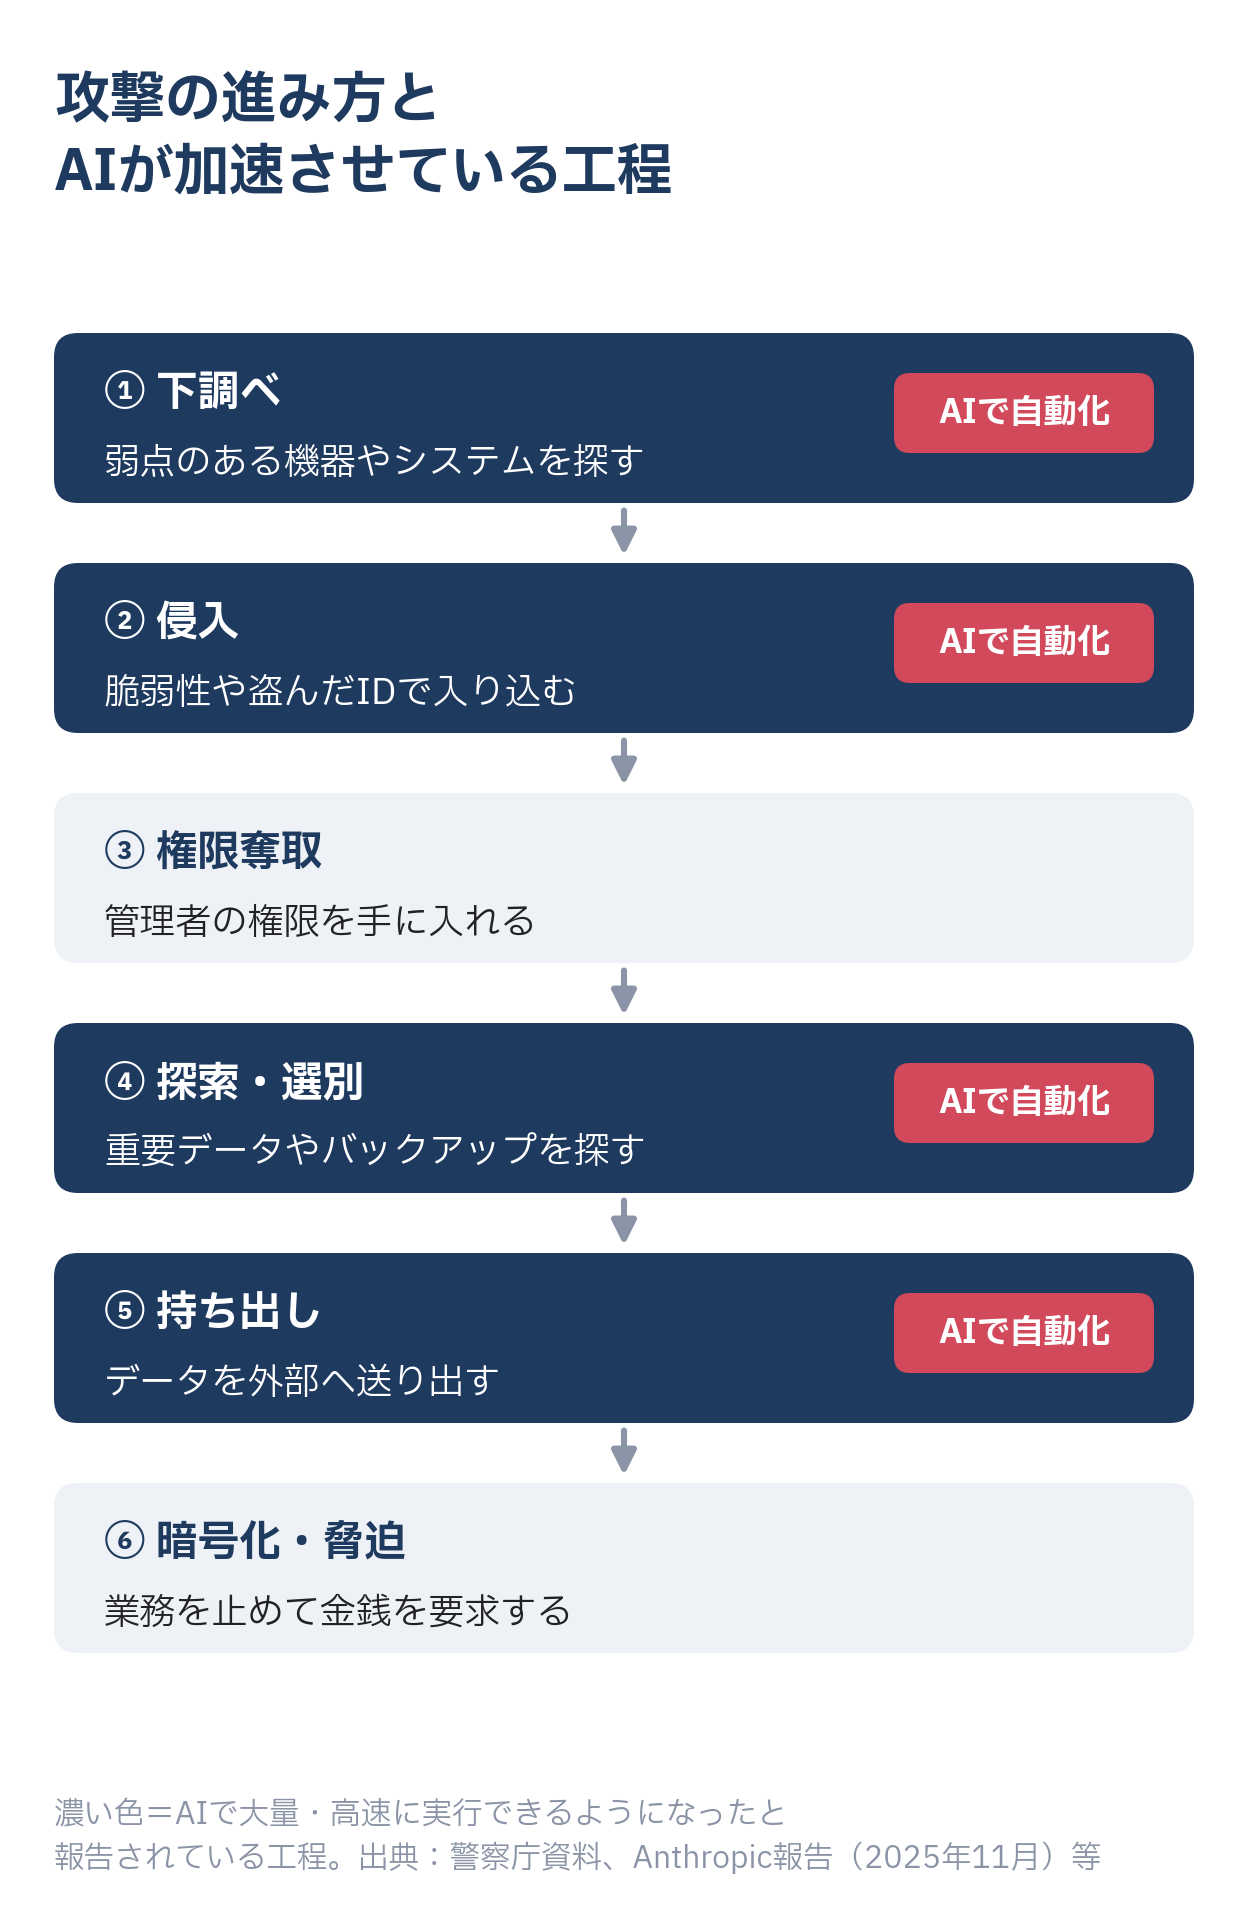
攻撃は、下調べから侵入、権限の奪取、データの探索、持ち出し、暗号化という順に進みます。従来、侵入後にどこに重要なデータがあるかを探し、価値ある情報を選び出して持ち出す作業は、攻撃者が手作業で時間をかけて行っていました。
AI開発企業のAnthropicは2025年11月、国家の支援を受けているとみられる攻撃グループが、同社のAIを悪用して約30の組織への攻撃を試みたと公表しました。この事例では、下調べ、弱点の検証、IDやパスワードの収集、データの持ち出しといった作業の80〜90%をAIが担い、人間は重要な判断の場面にだけ関わっていたとされます。
もちろん、AIによる攻撃が万能なわけではありません。同社は、AIが存在しないパスワードを作り出したり、公開情報を機密情報と取り違えたりする場面もあったと報告しています。それでも、熟練した攻撃者が数日から数週間かけていた作業を、短時間で並行して実行できるようになった意味は大きいといえます。
結果として何が起きているか
3つの変化が重なった結果、攻撃の「量」と「速度」が大きく増しました。警察庁の観測では、弱点を探る不審なアクセスが前年同期比で約5割増えています。
攻撃にかかる手間とコストが下がったことで、攻撃者にとって「割に合う標的」の範囲も広がりました。以前なら手間に見合わず見逃されていた中小企業や地方の企業も、自動化された網にかかるようになっています。
5. 代表的な3つの手口
ここまでの内容を、具体的な場面に置き換えてみます。いずれも架空の事例ですが、実際に国内で多く報告されている手口をもとにしています。
手口1:取引先になりすました「振込先変更」メール
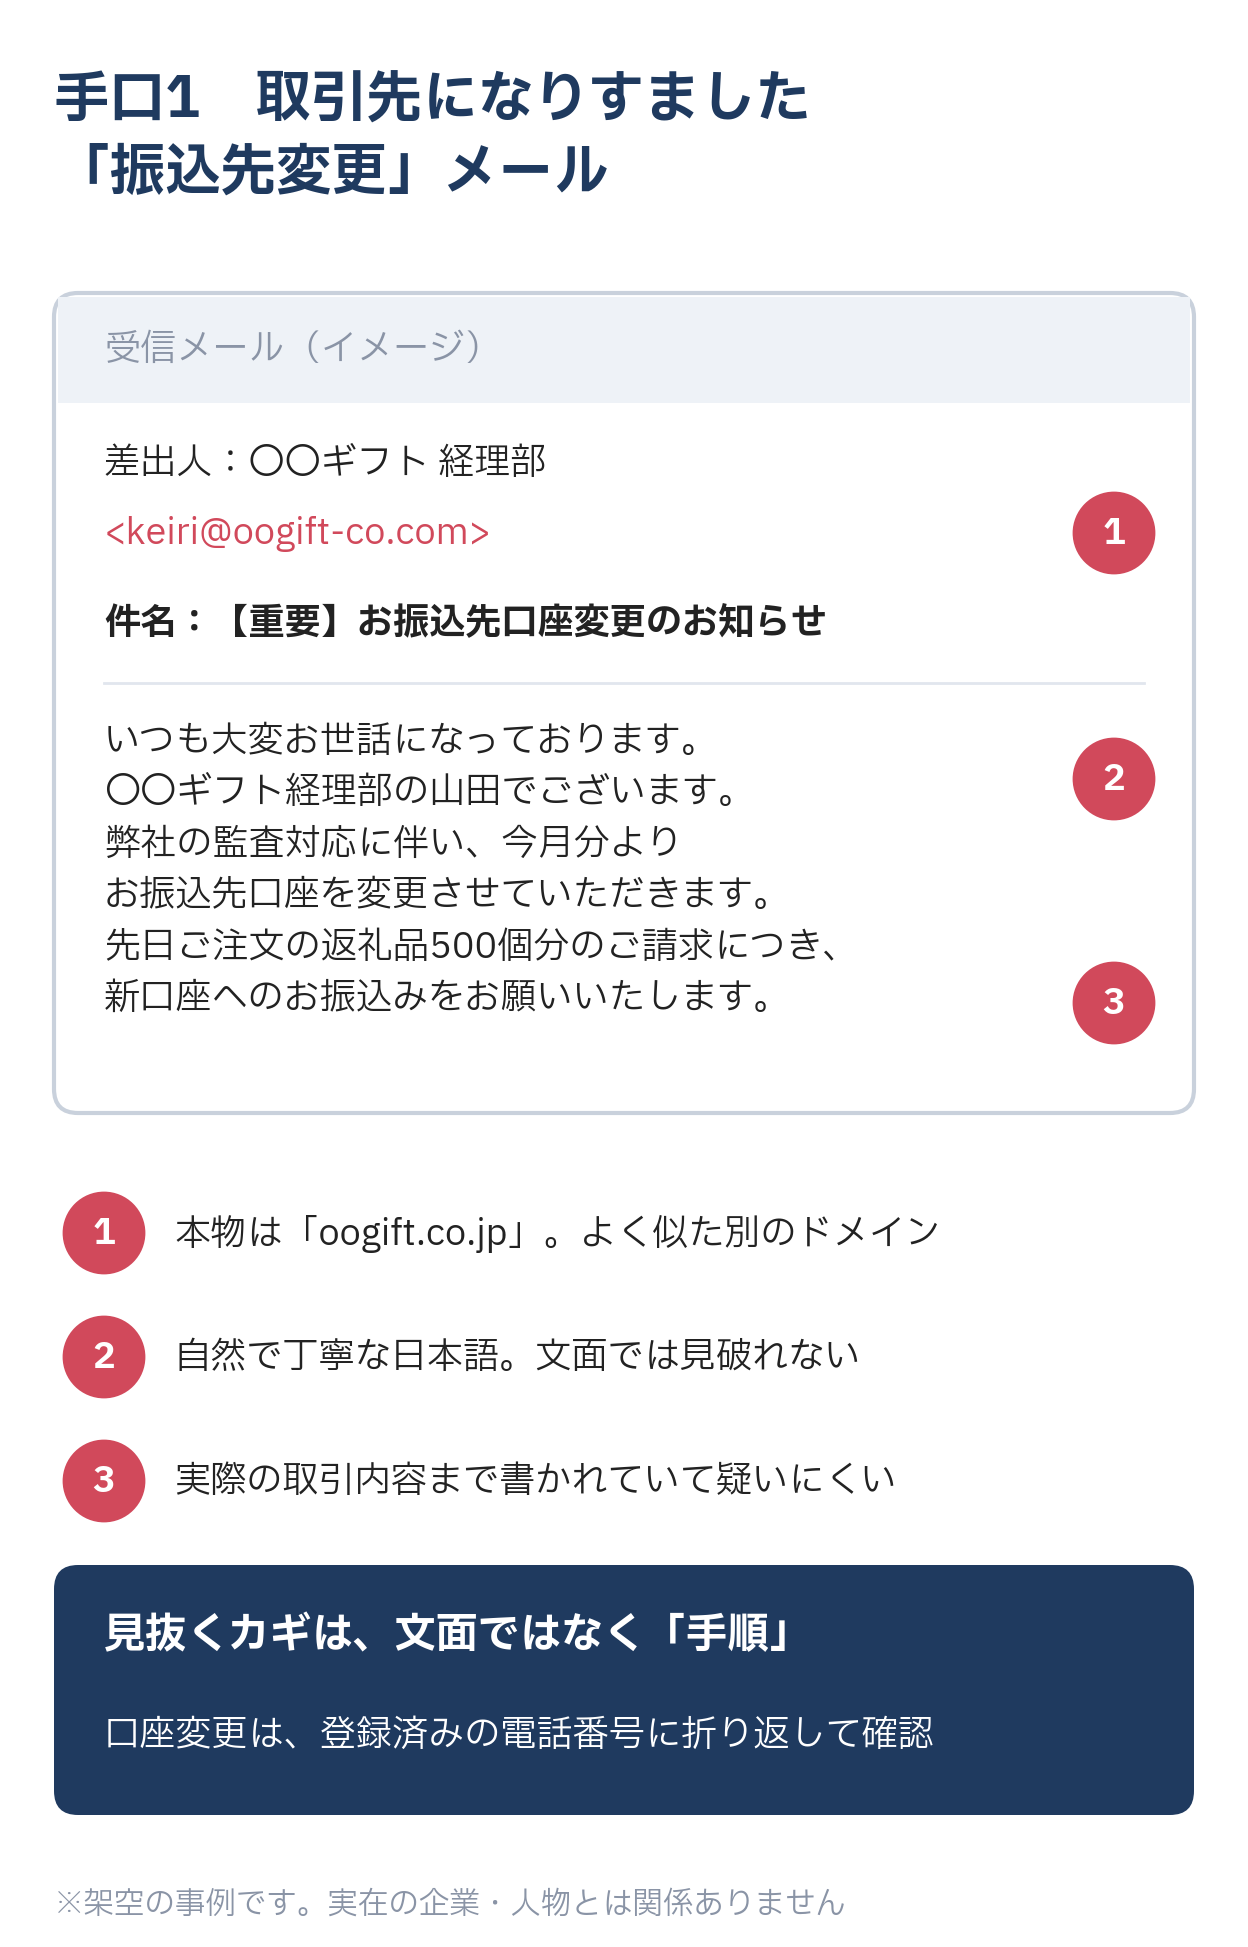
ある日、返礼品を仕入れている取引先から「振込先口座の変更」を知らせるメールが届きます。差出人の名前も担当者名もいつもどおりで、先日発注した返礼品の個数まで正しく書かれています。経理担当者は疑うことなく、新しい口座に代金を振り込みました。
実はこのメールは、取引先のメールアカウントを乗っ取った攻撃者が、過去のやり取りを読んだうえで送ったものでした。差出人のアドレスも、本物とよく似た別のドメインです。
かつては不自然な日本語で見破れることも多かった手口ですが、AIによって文面は本物と見分けがつかなくなっています。経営者になりすまして「至急この口座に振り込んでほしい」と指示する「ニセ社長詐欺」も、同じ仕組みです。
見抜くカギは、文面ではなく手順です。 口座の変更や急な送金の依頼は、メールに書かれた連絡先ではなく、以前から登録している電話番号に折り返して確認する。このルールを社内で徹底するだけで、多くの被害は防げます。
手口2:更新されていない機器から侵入し、週末にデータを人質に取る
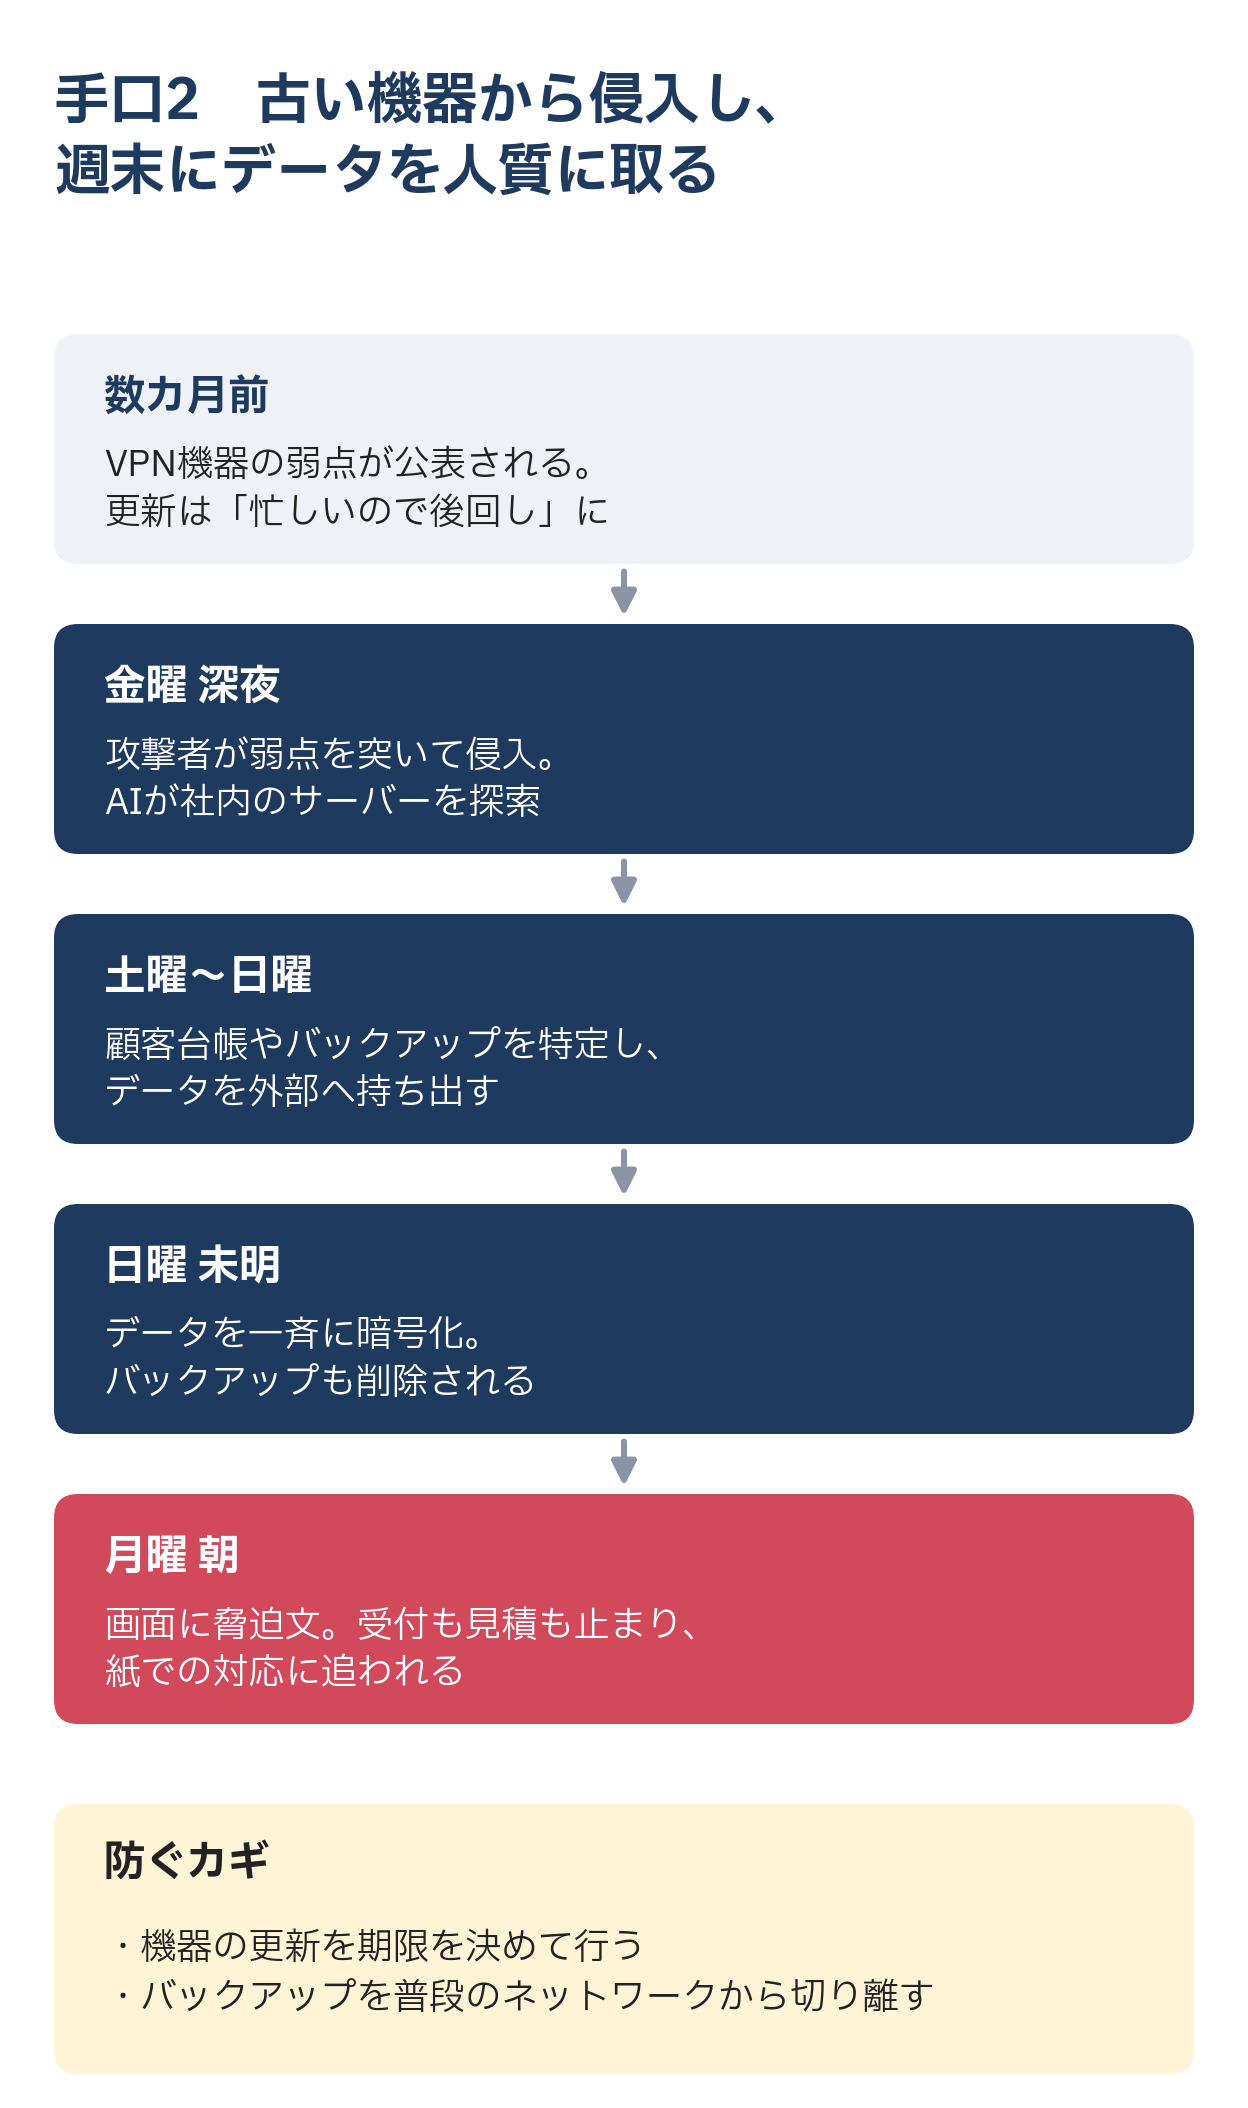
数カ月前、社外から社内ネットワークにつなぐためのVPN機器に弱点が見つかり、メーカーから修正プログラムが公開されていました。しかし日々の業務に追われ、更新は後回しになっていました。
金曜日の深夜、攻撃者はこの弱点を突いて社内に侵入します。週末のあいだに、顧客台帳やバックアップの保存場所を探し出し、データを外部へ持ち出します。そして日曜日の未明、サーバーのデータを一斉に暗号化し、バックアップも消去します。
月曜日の朝、出社した社員が目にするのは、パソコンの画面に表示された脅迫文です。受付も見積もりもできなくなり、紙とホワイトボードで業務を回すことになります。さらに、持ち出されたデータを公開すると脅されます。
攻撃が週末や連休に集中するのは、気づかれるまでの時間を稼げるからです。防ぐカギは、機器の更新を期限を決めて行うこと、そしてバックアップを普段のネットワークから切り離して保管することです。
手口3:「正規の窓口」から、静かに大量のデータを抜き取る
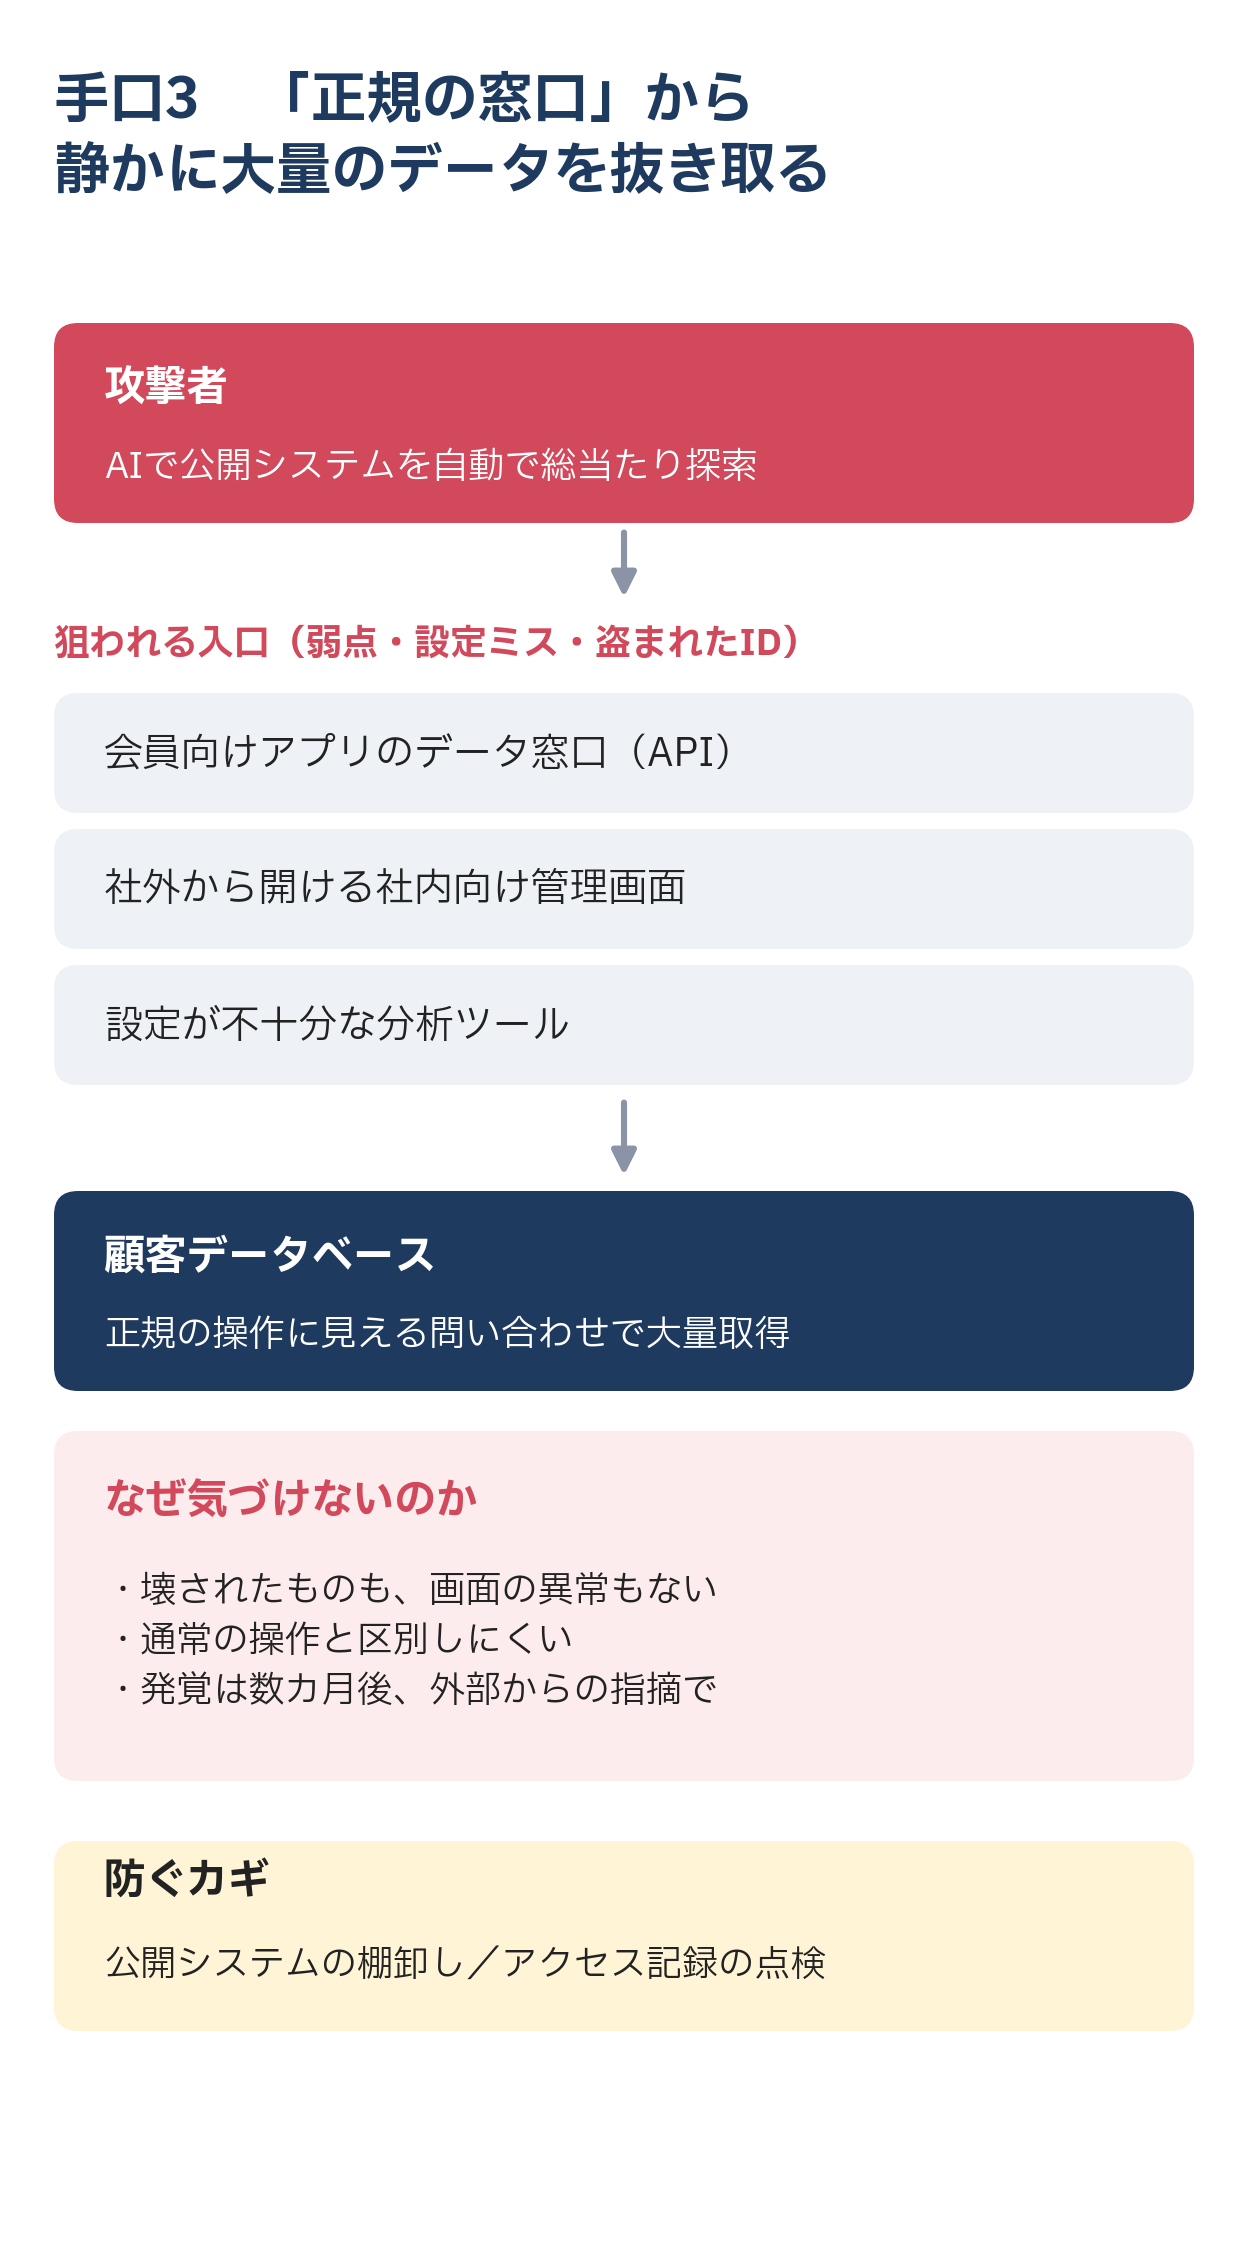
2026年9月以降に相次いでいるのが、この手口です。攻撃者は、インターネットから接続できるシステムを、AIなどを使って自動的に探し回ります。狙われるのは、会員向けアプリのデータ窓口(API)や、社外からも開けてしまう社内向けの管理画面、設定が不十分な分析ツールなどです。
弱点や設定ミス、盗んだIDを使って入り込んだ攻撃者は、正規の利用者と同じような問い合わせを繰り返し、顧客データを少しずつ、しかし大量に取得していきます。
この手口の怖さは、気づきにくいことにあります。何かが壊されるわけでも、画面に異常が出るわけでもありません。そのため、外部から指摘されて初めて、数カ月前から情報が抜き取られていたことが判明するケースも少なくありません。
防ぐカギは、自社が外部に公開しているシステムを把握し、アクセス記録を定期的に確認することです。 「社内向けだから外からは見られない」という思い込みが、最も危険です。
6. 企業が今取り組むべきこと
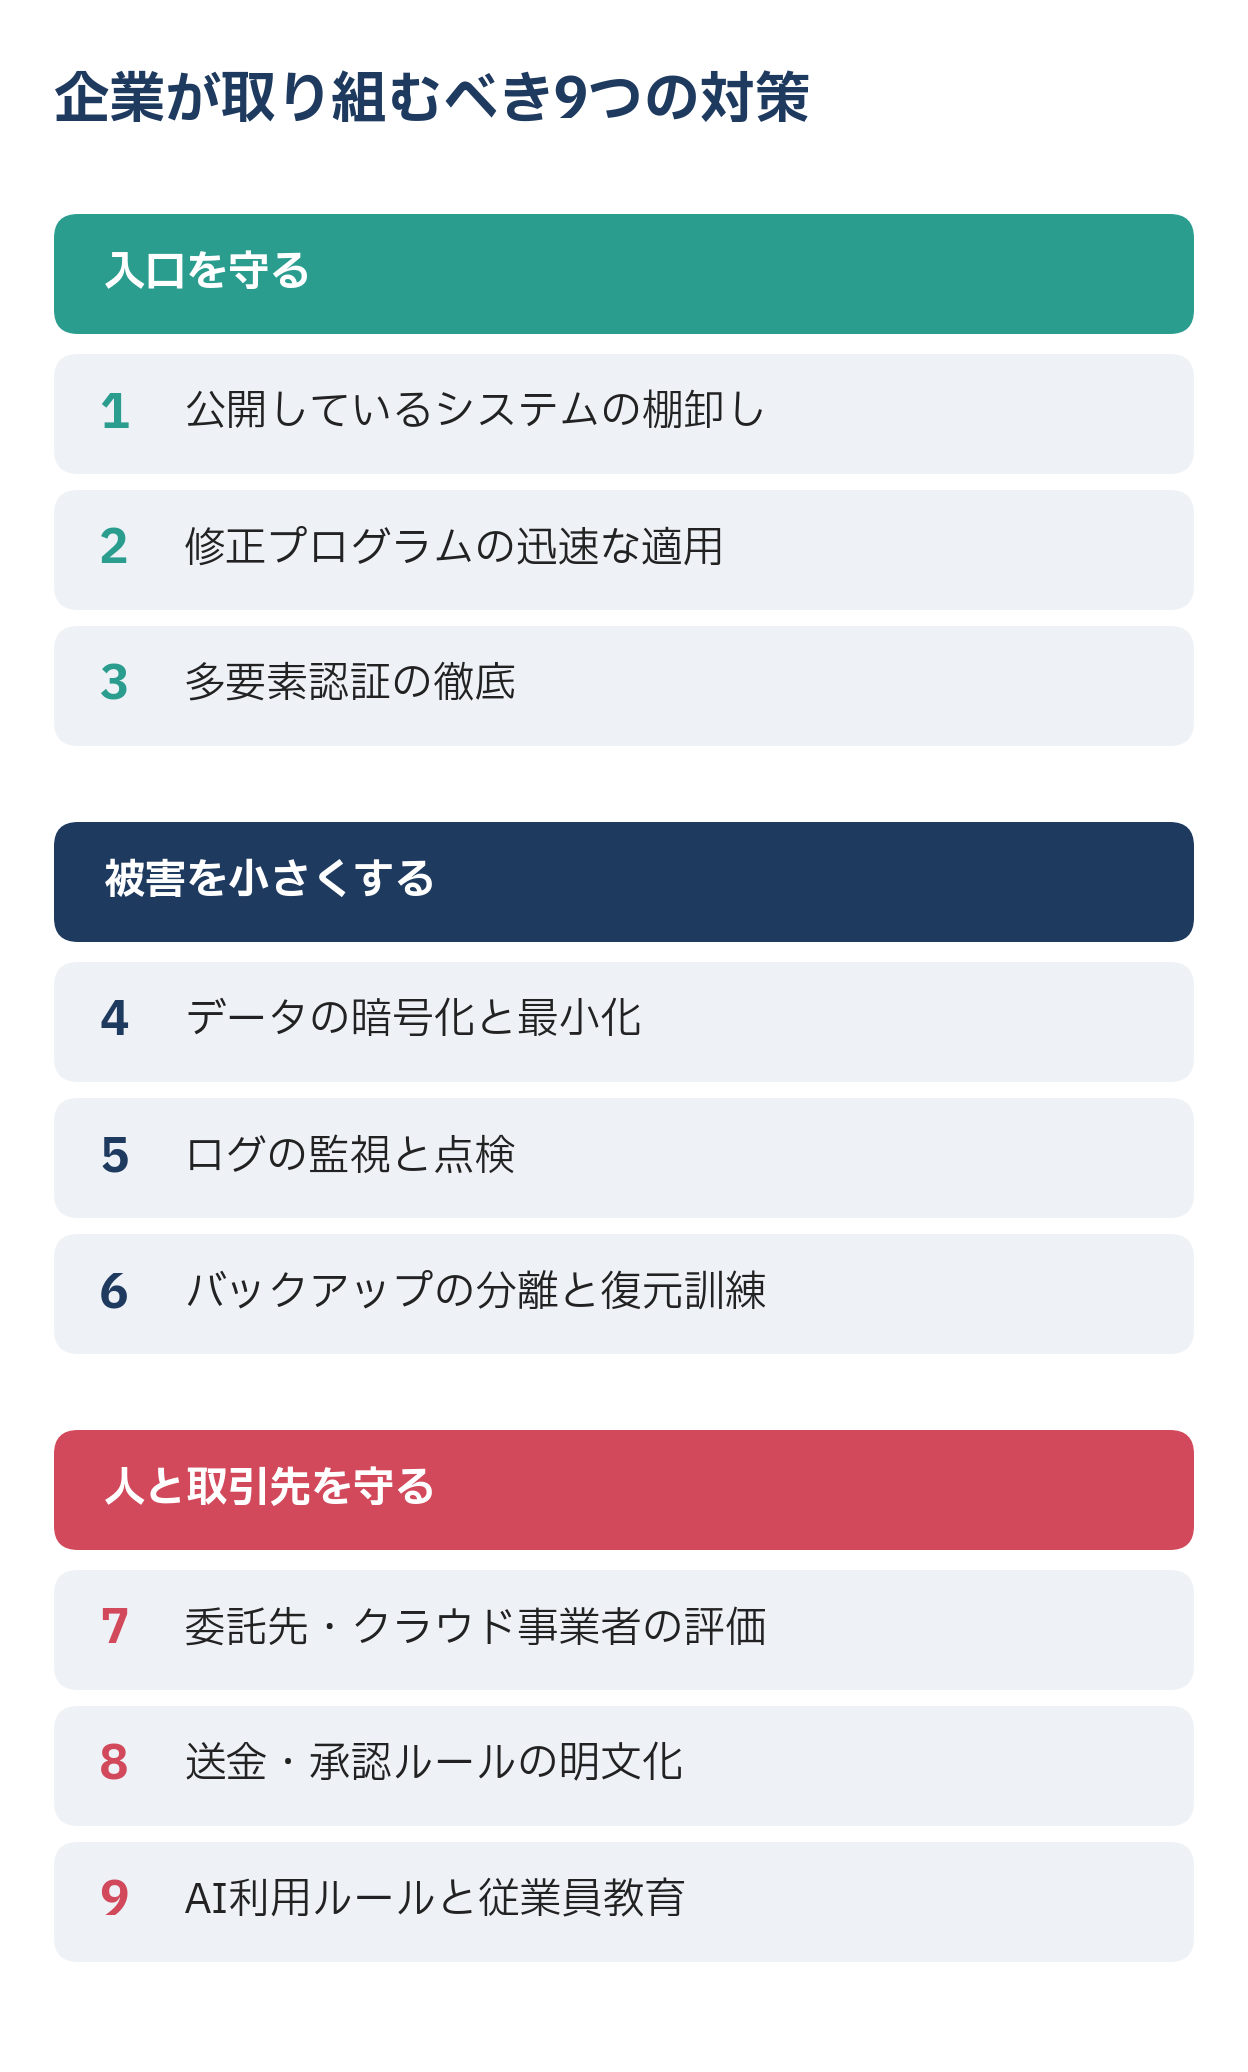
統計と事例を踏まえ、企業規模を問わず優先したい対策を、3つの観点から9つにまとめました。
入口を守る
- 1. 公開システムの棚卸し:インターネットからアクセスできるWebシステム、API、VPN機器、管理画面を一覧にし、使っていないものは止めます。「社内向けだから大丈夫」という考えは捨てます。
- 2. 修正プログラムの迅速な適用:弱点が公表されてから悪用されるまでの時間は短くなっています。担当者任せにせず、期限を決めて適用する仕組みをつくります。
- 3. 多要素認証の徹底:パスワードに加えてスマートフォンなどで本人確認する仕組みを、すべての業務システムで必須にします。退職者のアカウントは速やかに止めます。
被害を小さくする
- 4. データの暗号化と最小化:重要なデータは暗号化し、不要な個人情報は持たない、残さないことを基本にします。
- 5. ログの監視と点検:不審なアクセスや大量のデータ取得の痕跡がないか、記録を定期的に確認します。発見が遅れるほど被害は大きくなります。
- 6. バックアップの分離と復元訓練:バックアップは普段のネットワークから切り離して保管し、実際に戻せるかを定期的に試します。
人と取引先を守る
- 7. 委託先・クラウド事業者の評価:第三者認証の有無や事故時の体制を確認し、定期的に見直します。
- 8. 送金・承認ルールの明文化:社長や取引先からの依頼でも、いつもと違う経路での送金依頼は、電話など別の手段で本人に確認する手順を定めます。
- 9. AI利用ルールと従業員教育:「文面が自然だから本物」と判断しないよう教育します。あわせて、生成AIに顧客情報を入力しないといったルールを明文化します。
7. 葬儀業界にとっての意味
葬儀社は、故人さまやご遺族の個人情報に加え、宗旨・宗派といった信条に関わる情報や、ご家族の事情に関わる情報をお預かりする業種です。また、ご逝去の連絡を24時間365日受け付けるため、システムの停止はそのまま業務の停止につながります。
業界内には、紙の台帳や社内サーバーで管理を続けている企業も少なくありません。しかし、更新が滞った社内サーバーは攻撃の入口になりやすく、紙は紛失や持ち出し、災害に弱いうえ、誰が見たかの記録も残りません。
さらに、自然な日本語の詐欺メールや、経営者・取引先になりすました連絡は、規模の小さな事業者ほど被害につながりやすい傾向があります。情報の保管方法と社内の確認手順、その両方を見直すことが求められます。
おわりに
AIは業務の効率化に大きな力を発揮する一方で、攻撃する側の能力も同じように引き上げています。攻撃の量と速度が増した今、セキュリティ対策は一部の大企業だけの課題ではなくなりました。
過度に恐れる必要はありません。しかし、根拠のない安心も禁物です。自社の現状を正しく把握し、効果の大きい対策から計画的に取り組むことが、これまで以上に求められています。
ブリッジ葬儀は、葬儀業界に特化したクラウド基幹システムとして、葬儀社の皆さまが安全に業務を続けられる環境づくりを支援しています。情報管理の見直しをご検討の際は、お気軽にご相談ください。
参考資料
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月) https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- 独立行政法人情報処理推進機構(IPA)「2024年度 中小企業における情報セキュリティ対策に関する実態調査」 https://www.ipa.go.jp/security/reports/sme/sme-survey2024.html
- 独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」 https://www.ipa.go.jp/security/10threats/10threats2026.html
- NRIセキュアテクノロジーズ「企業におけるサイバーセキュリティ実態調査2025」(2026年2月)
- IBM「2026年データ侵害のコストに関する調査レポート」(2026年7月)
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(2026年10月8日) https://www.jpcert.or.jp/at/2026/at260030.html
- 内閣官房国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」(2026年10月9日) https://www.cyber.go.jp/pdf/press/taiou.pdf
- Anthropic 脅威インテリジェンス報告(2025年11月)
- EnterpriseZine「10日間のうちに国内有名企業10社超で情報漏洩・障害・サイバー攻撃被害」(2026年9月29日)


